NIS2 : 15 000 entités concernées, combien de postes cyber à pourvoir et pour quand ?

Le chiffre revient dans toutes les présentations : 15 000. C'est le nombre d'entités que la directive NIS2 doit faire entrer dans la régulation cyber en France, selon l'estimation de l'ANSSI reprise par le Sénat. Pour les talents cyber, freelances ou salariés, une question suit aussitôt : combien de recrutements en attendre, et à quelle échéance ?
Aucune étude officielle ne chiffre les postes créés par NIS2. En croisant les données de l'ANSSI, de l'OPIIEC et de l'ENISA, un ordre de grandeur se dessine pourtant, ainsi qu'un calendrier plus étalé que ne le laissent croire certaines annonces.
15 000 entités NIS2 : qui se cache derrière ce chiffre ?
Premier point à clarifier d’emblée : ces 15 000 entités ne sont pas toutes des entreprises. Selon le rapport sénatorial sur le projet de loi Résilience, qui transpose NIS2, environ 2 000 entreprises privées seraient classées « essentielles ». Près de 1 500 collectivités et organismes publics locaux entrent aussi dans le périmètre : toutes les régions et tous les départements, près de 1 000 communautés de communes, environ 300 communes de plus de 30 000 habitants. Le solde, plus de 11 000 entités, se partage entre administrations, établissements publics et entreprises classées « importantes ».
Les seuils de l'ANSSI aident à situer un employeur. Une entité essentielle relève de l'un des 11 secteurs hautement critiques (énergie, transport, santé, banque, eau, numérique, etc.) et compte au moins 250 salariés, ou plus de 50 M€ de chiffre d'affaires et 43 M€ de bilan. Une entité importante démarre à 50 salariés, ou 10 M€ de chiffre d'affaires et de bilan, et peut appartenir à 7 autres secteurs, dont l'industrie manufacturière, l'agroalimentaire et la chimie. Le texte adopté en commission à l'Assemblée y ajoute les éditeurs de logiciels.
Pour un talent cyber, la nuance compte. Vincent Strubel, directeur général de l'ANSSI, a évoqué l'arrivée de milliers d'entités qui ne se sentaient pas encore concernées par la cybersécurité. Une large part de ce nouveau marché se trouve donc dans des PME, des ETI et des collectivités, loin des grands comptes habitués à recruter en cyber.
Combien de postes cyber derrière NIS2 ?
Selon l’étude OPIIEC publiée en mai 2025, les effectifs de la filière cybersécurité en France pourraient passer d’environ 45 000 professionnels à près de 70 000 d’ici 2028. Cet écart de 25 000 professionnels donne un ordre de grandeur de la croissance attendue du secteur ; il ne constitue ni un décompte de postes vacants ni une estimation des emplois créés par NIS2 seule.
Les données européennes confirment le poids de la réglementation. Dans son rapport NIS Investments 2025, l'ENISA indique que 70 % des organisations placent la conformité en tête des moteurs de leurs investissements cyber. Dans le même temps, 76 % peinent à attirer des profils qualifiés et 71 % à les retenir. La part des effectifs cyber dans les équipes IT tombe à 10,6 %, son plus bas niveau mesuré.
Côté offres, l'Observatoire des métiers de l'ANSSI a recensé plus de 23 000 annonces cyber entre juin 2023 et juin 2024, avec une hausse de 49 % du volume entre 2019 et 2024. Notre bilan des recrutements de l'été 2026 montre que la tension se maintient. Le rapport de force reste favorable aux candidats.
Le calendrier NIS2 et DORA : ce qui est acquis, ce qui reste à venir
La date de « fin 2026 » n'apparaît dans aucun texte officiel. À ce jour, le projet de loi Résilience attend toujours son examen en séance publique à l'Assemblée nationale : prévu le 7 octobre, il a été reporté sans nouvelle date.
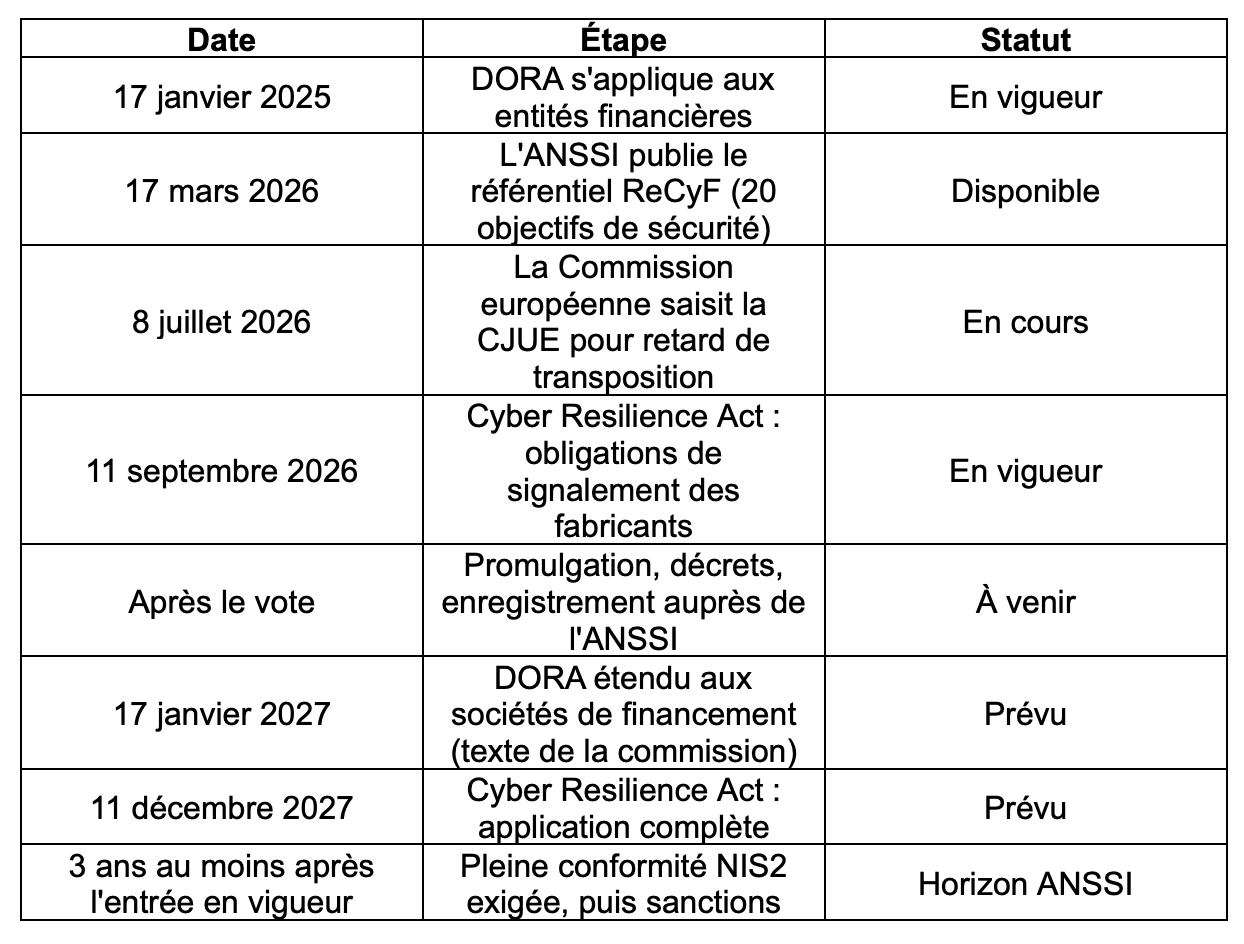
Une fois la loi votée viendront la promulgation, les décrets (qui préciseront les critères des incidents à déclarer) et l'enregistrement sur la plateforme de l'ANSSI, dont le préenregistrement est déjà ouvert. L’ANSSI a annoncé une période d’accompagnement d’au moins trois ans avant d’exiger une pleine conformité. La date exacte dépendra toutefois du calendrier législatif et du point de départ retenu pour cette période. Il est donc prématuré d’annoncer fin 2029 comme une échéance officielle.
Les recrutements, eux, suivent un rythme plus rapide. Les obligations de base démarreront dès l'entrée en vigueur : s'enregistrer, gérer ses risques, signaler les incidents significatifs (alerte sous 24 heures, notification sous 72 heures, rapport final sous un mois). Les amendes pourront atteindre 10 M€ ou 2 % du chiffre d'affaires mondial pour une entité essentielle, 7 M€ ou 1,4 % pour une entité importante. Dans la finance, DORA s'applique déjà.
Les profils sollicités, phase par phase
Autour du vote
Les entités dressent l'état des lieux de leur sécurité au regard du ReCyF et désignent un responsable. La demande porte sur les consultants GRC, les auditeurs et les RSSI, y compris à temps partagé pour les collectivités et les PME sans budget pour un poste à plein temps. Pour un freelance, ces missions de cadrage courtes ouvrent souvent la porte d'un nouveau client.
De l'enregistrement aux premières déclarations
Notifier un incident sous 24 heures suppose une détection opérationnelle. Analystes SOC, ingénieurs détection et équipes CSIRT seront sollicités, chez les entités ou chez leurs prestataires de services managés.
Pendant la période d'accompagnement
Les chantiers de fond démarrent : architecture, sécurité du cloud, sécurité applicative, risque fournisseurs. L'OPIIEC classe la cryptographie, le cloud, l'IA appliquée à la cyber et la sécurité de l'IoT parmi les compétences en pénurie. Les éditeurs de logiciels, visés à la fois par NIS2 et par le Cyber Resilience Act, chercheront des profils capables d'intégrer la sécurité dès la conception.
À lire pour aller plus loin :
Les offres et missions en cybersécurité donnent déjà la mesure de cette demande
Notre article sur les postes cyber qui s'ouvrent sans attendre la loi française détaille les intitulés recherchés
Comment tirer parti de ce calendrier ?
Apprenez le ReCyF - Ses 20 objectifs deviendront le vocabulaire commun des entités régulées et des contrôleurs de l'ANSSI. Savoir y rattacher vos missions rassure un recruteur ou un client.
Validez vos acquis - Pour un profil junior ou en reconversion, des certifications cyber accessibles en quelques semaines offrent une porte d'entrée, à relier à un projet concret.
Ajustez votre tarif - Avec trois organisations sur quatre en difficulté pour recruter, les profils cyber disposent d'une vraie marge de négociation. Notre baromètre des salaires et TJM vous aide à situer votre prétention avant un entretien.
NIS2 concerne environ 15 000 entités en France, dont 2 000 entreprises privées essentielles et 1 500 collectivités. Le marché cyber devrait gagner environ 25 000 postes d'ici 2028, sous l'effet combiné de NIS2, de DORA et du Cyber Resilience Act. La pleine conformité ne sera exigée que dans plusieurs années, mais la première vague de recrutements, celle de la gouvernance et de l'audit, a déjà commencé.
FAQ
Combien d'entités sont concernées par NIS2 en France ?
L'ANSSI estime le périmètre à environ 15 000 entités dans 18 secteurs : des entreprises privées (dont environ 2 000 essentielles), près de 1 500 collectivités et organismes publics locaux, des administrations et des établissements publics. Le simulateur de l'ANSSI permet de vérifier si une organisation entre dans le champ.
NIS2 oblige-t-elle les entreprises à recruter ?
Aucun texte n'impose d'embaucher. NIS2 fixe des obligations de gestion des risques, d'enregistrement et de déclaration des incidents. Pour les remplir, une organisation peut recruter, former ses équipes ou faire appel à des prestataires et à des freelances.
Quand la loi NIS2 s'appliquera-t-elle en France ?
Le projet de loi Résilience a été adopté par le Sénat en mars 2025 et par la commission spéciale de l'Assemblée en septembre 2025. Son examen en séance, reporté le 6 octobre 2026, reste à reprogrammer. L'ANSSI prévoit ensuite au moins trois ans avant d'exiger une conformité complète.
Quels profils cyber sont les plus recherchés avec NIS2 ?
Consultants GRC, auditeurs et RSSI pour les premières étapes, puis analystes SOC et équipes de réponse à incident. À plus long terme, l'OPIIEC signale une pénurie en cryptographie, sécurité du cloud, IA appliquée à la cyber et sécurité de l'IoT.
Quelles sanctions prévoit NIS2 ?
Jusqu'à 10 M€ ou 2 % du chiffre d'affaires mondial pour une entité essentielle, 7 M€ ou 1,4 % pour une entité importante. Le texte français en discussion exclut les sanctions financières pour les collectivités territoriales.
Sources :
Sénat, rapport n° 393 (2024-2025) sur le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, synthèse
ANSSI, MesServicesCyber, NIS 2 (secteurs, seuils, obligations)
ANSSI, La directive NIS 2 (ReCyF)
ANSSI, Publication de la 4e édition de l'Observatoire des métiers 2025
OPIIEC, Besoins en compétences, emplois et formations en matière de cybersécurité en France (mai 2025)
Le Monde Informatique, L'Opiiec alerte sur la pénurie de profils qualifiés en cybersécurité (juin 2025)
Commission européenne, saisine de la CJUE pour défaut de transposition de NIS2 (IP/26/1499)
Commission européenne, Cyber Resilience Act (calendrier d'application)
EUR-Lex, directive (UE) 2022/2555 (NIS 2)
EUR-Lex, règlement (UE) 2022/2554 (DORA)
Banque des Territoires, L'Anssi se donne trois ans pour la pleine application de la directive NIS 2 (octobre 2024)
Solutions Numériques, Le projet de loi NIS2 et DORA est adopté à l'unanimité en commission spéciale (septembre 2025)
Commentaire
Connectez-vous ou créez votre compte pour réagir à l’article.