Gouvernance de l'IA : le nouveau métier né de la conformité AI Act

Ce qu'il faut retenir
- L’AI Act fait émerger un nouveau rôle : responsable de la gouvernance de l’IA. Ce poste n’est pas imposé par la loi, mais il répond à un besoin concret de pilotage entre technique, juridique et métiers.
- Les entreprises sont encore peu préparées. 60 % des entreprises françaises n’ont aucun cadre formalisé pour encadrer l’IA, alors que les usages progressent rapidement.
- Ses missions sont très transverses. Inventorier les outils d’IA, classer les risques, rédiger une charte, évaluer les fournisseurs, documenter les usages, former les équipes et coordonner DPO, RSSI, DSI et métiers.
- Les profils tech peuvent se reconvertir vers ce métier. Data engineers, data scientists, experts cyber/GRC, DPO, architectes ou chefs de projet ont déjà une partie des compétences nécessaires.
- Les premières opportunités existent déjà, en CDI comme en freelance. Les grands groupes, banques, assureurs et cabinets de conseil commencent à structurer leurs équipes, avec aussi des missions ponctuelles de cartographie, conformité, formation ou audit.
Une scène qui risque bel et bien de se répéter dans un avenir proche : een comité de direction, quelqu'un demande qui s'occupe de l'AI Act, et tous les regards se tournent vers le DPO, le RSSI ou le data engineer qui a mis en place le premier chatbot interne. Personne n'a vraiment le sujet dans sa fiche de poste, mais tout le monde sent qu'il va falloir quelqu'un pour le porter.
C'est dans cet espace qu'un nouveau métier est en train de naître, appelé selon les entreprises responsable de la gouvernance de l'IA, AI Governance Manager ou AI Officer.
AI Act : où en est-on ?
Le règlement européen sur l'intelligence artificielle est entré en vigueur en août 2024, mais ses obligations arrivent par étapes. Le calendrier a été revu par le règlement omnibus (UE) 2026/1744 du 8 juillet 2026, entré en vigueur le 27 juillet 2026, qui a repoussé les échéances les plus lourdes. Voici où on en est :
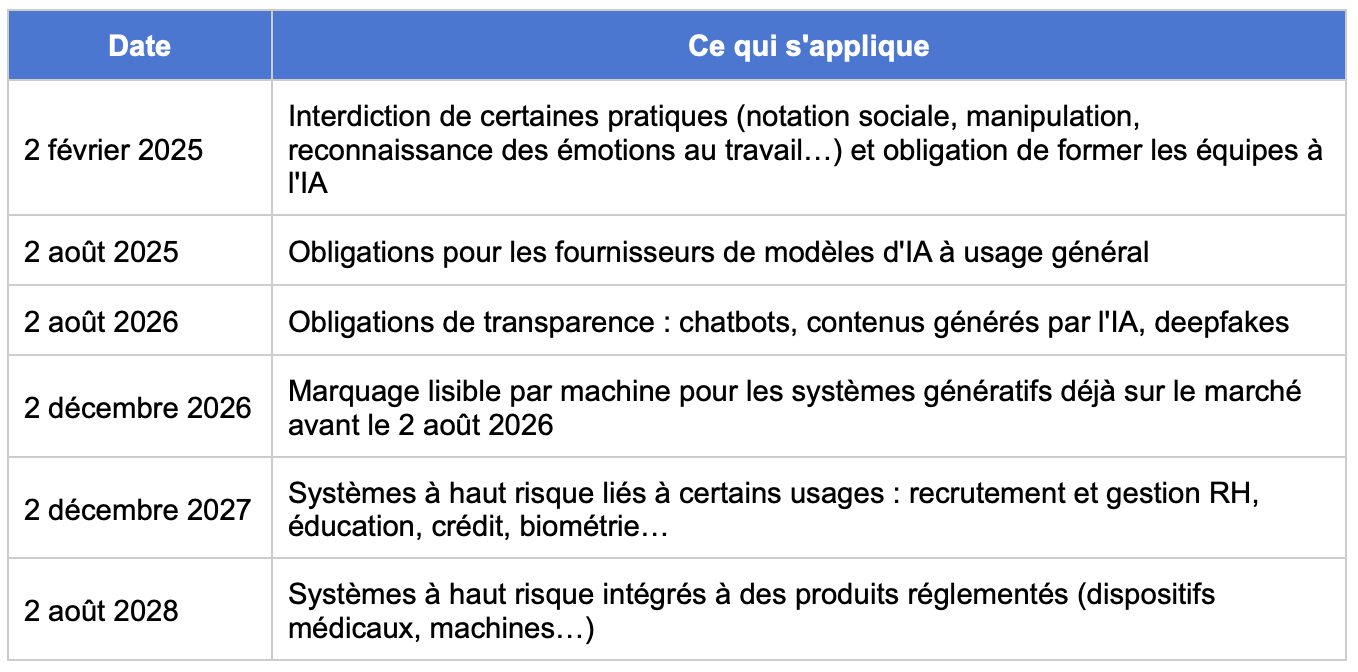
L'omnibus a aussi assoupli l'obligation de formation. Les entreprises ne doivent plus garantir un niveau suffisant de maîtrise de l'IA à chaque personne ; elles doivent prendre des mesures pour la développer.
L'obligation reste en vigueur pour toutes les entreprises qui fournissent ou utilisent des systèmes d'IA, quel que soit leur niveau de risque.
Les sanctions, elles, n'ont pas bougé. Elles peuvent atteindre 35 millions d'euros ou 7 % du chiffre d'affaires mondial pour les pratiques interdites, et 15 millions d'euros ou 3 % pour la plupart des autres manquements.
En France, le gouvernement a présenté le schéma des autorités chargées de contrôler l'application du règlement, sous réserve de son adoption par le Parlement. La CNIL serait compétente pour la plupart des systèmes à haut risque, notamment ceux utilisés pour le recrutement et la gestion des salariés, et la DGCCRF coordonnerait l'ensemble des autorités de surveillance.
Pourquoi ce métier apparaît maintenant ?
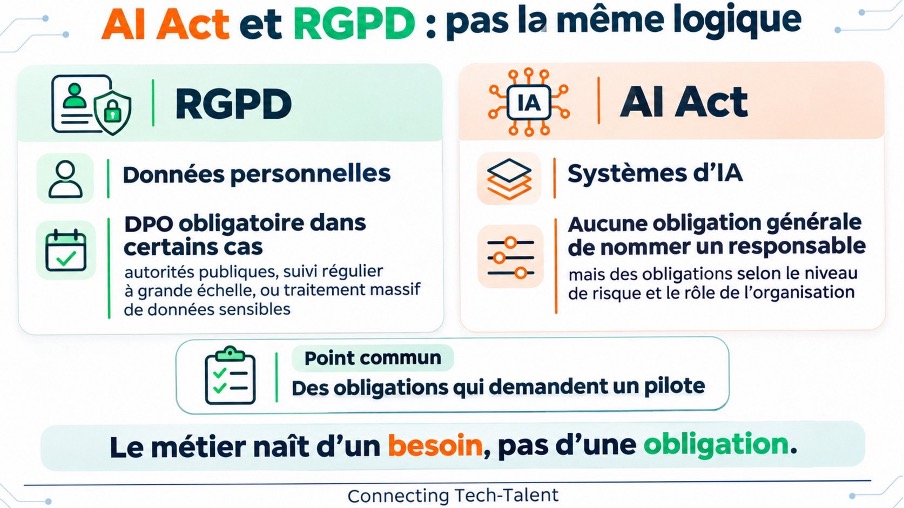
Un point mérite d'être clarifié d'emblée, parce qu'il est souvent mal compris. Contrairement au RGPD, qui impose dans certains cas de désigner un DPO, l'AI Act n'oblige pas les entreprises à nommer un responsable de l'IA. Le métier ne naît donc pas d'une obligation légale, mais d'un besoin très concret.
Le règlement demande en effet beaucoup de travail de fond : savoir quels outils d'IA sont utilisés dans l'entreprise, déterminer lesquels relèvent du haut risque, vérifier ce que les fournisseurs garantissent, documenter les usages, informer les utilisateurs quand ils échangent avec un chatbot, former les équipes…
Pour les systèmes à haut risque, les entreprises qui les utilisent devront aussi confier leur supervision à des personnes compétentes. Toutes ces tâches touchent à la fois la technique, le juridique et les métiers, et aucune équipe existante n'est naturellement taillée pour les porter seule.
Or la plupart des entreprises partent de loin. D'après le baromètre Data & IA de Coface, réalisé avec Les Echos Études auprès de 900 décideurs et publié en octobre 2026, 60 % des entreprises françaises n'ont aucun cadre formalisé pour encadrer l'IA. Seules 17 % ont défini une politique écrite et l'ont communiquée à leurs équipes. La sécurité des données et la conformité réglementaire arrivent en tête des freins cités.
Du côté des salariés, l'Observatoire de l'IA responsable publié en juin 2026 par Impact AI, avec KPMG et ViaVoice, montre l'autre face du problème. 47 % des salariés du privé utilisent déjà l'IA générative au travail, et 61 % d'entre eux passent par des outils grand public plutôt que par des solutions validées par leur entreprise. Seuls 23 % ont été formés à un usage responsable, et 10 % indiquent que leur entreprise dispose d'une charte ou d'un comité éthique sur l'IA. Les usages avancent beaucoup plus vite que l'encadrement… et c'est précisément ce décalage que le responsable de la gouvernance de l'IA doit résorber.
Que fait concrètement un responsable de la gouvernance de l'IA ?
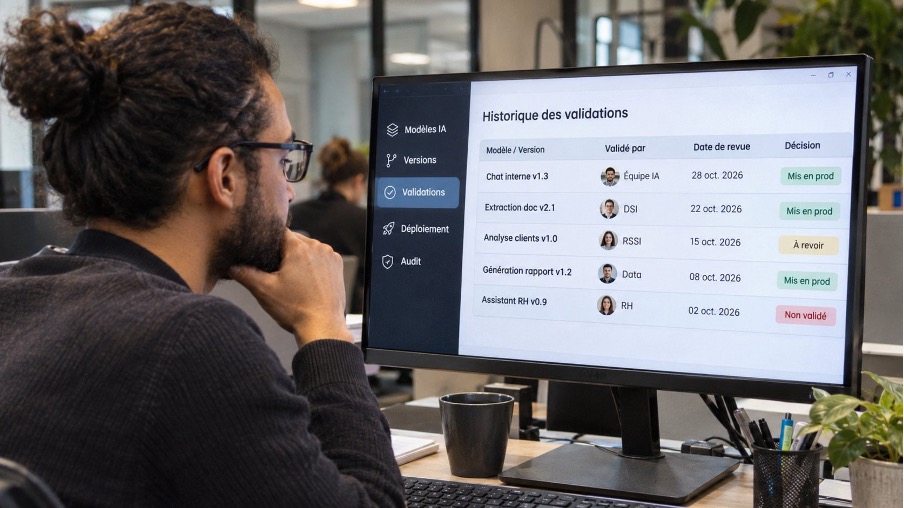
Le poste varie selon la taille de l'entreprise et son niveau de maturité, mais on retrouve un socle de missions assez stable d'une offre à l'autre :
recenser tous les systèmes d'IA utilisés dans l'entreprise, y compris ceux adoptés par les équipes sans validation, puis les classer selon leur niveau de risque ;
rédiger la charte d'usage de l'IA et les procédures internes, par exemple pour valider un nouvel outil ou un nouveau cas d'usage ;
évaluer les fournisseurs et les solutions du marché avant leur adoption ;
tenir la documentation exigée par le règlement et préparer les éventuels contrôles ;
organiser la formation des équipes, des développeurs aux utilisateurs métiers ;
assurer la veille réglementaire et suivre les lignes directrices publiées par la Commission européenne et les autorités nationales ;
faire le lien entre le DPO, le RSSI, la direction juridique, la DSI et les métiers.
Pour structurer ce travail, la norme ISO/IEC 42001, publiée fin 2023, sert de cadre de référence. Elle décrit un système de management de l'IA, un peu sur le modèle de l'ISO 27001 pour la sécurité de l'information, et peut faire l'objet d'une certification.
Quelques offres commencent à poindre le bout de leur nez, vous pouvez en voir un aperçu dans nos offres Free-Work.
Même sans changer de métier, la gouvernance de l'IA vous concerne déjà
On peut très bien ne pas avoir envie de devenir responsable de la gouvernance de l'IA, et être concerné quand même. Depuis le 2 août 2026, les obligations de transparence s'appliquent, et elles touchent directement les équipes qui conçoivent ou intègrent des outils d'IA.
Si vous développez un chatbot ou un assistant qui échange avec des utilisateurs, ceux-ci doivent être informés qu'ils parlent à une IA, sauf si c'est évident. Si votre produit génère du texte, des images, du son ou de la vidéo, les contenus produits doivent être marqués dans un format lisible par machine, pour qu'on puisse les identifier comme générés par l'IA ; les systèmes déjà commercialisés avant août 2026 ont jusqu'au 2 décembre 2026 pour s'y conformer.
Au quotidien, la gouvernance de l'IA se traduit aussi par de nouvelles demandes internes. Il faut répondre à l'inventaire des outils utilisés, documenter un cas d'usage avant sa mise en production, justifier le choix d'un modèle ou d'un fournisseur, suivre une formation… Les développeurs, data scientists et architectes sont souvent les mieux placés pour fournir ces informations, et c'est d'ailleurs souvent comme ça qu'on met un premier pied dans le sujet.
Quels profils de l'IT peuvent s'y reconvertir ?
Personne ne sort d'école avec dix ans d'expérience en gouvernance de l'IA, et pour cause : le métier a à peine quelques mois. Les recruteurs cherchent donc surtout des profils hybrides, capables de comprendre le fonctionnement d'un modèle et de traduire une exigence réglementaire en processus concret. Plusieurs parcours de l'IT s'y prêtent bien :
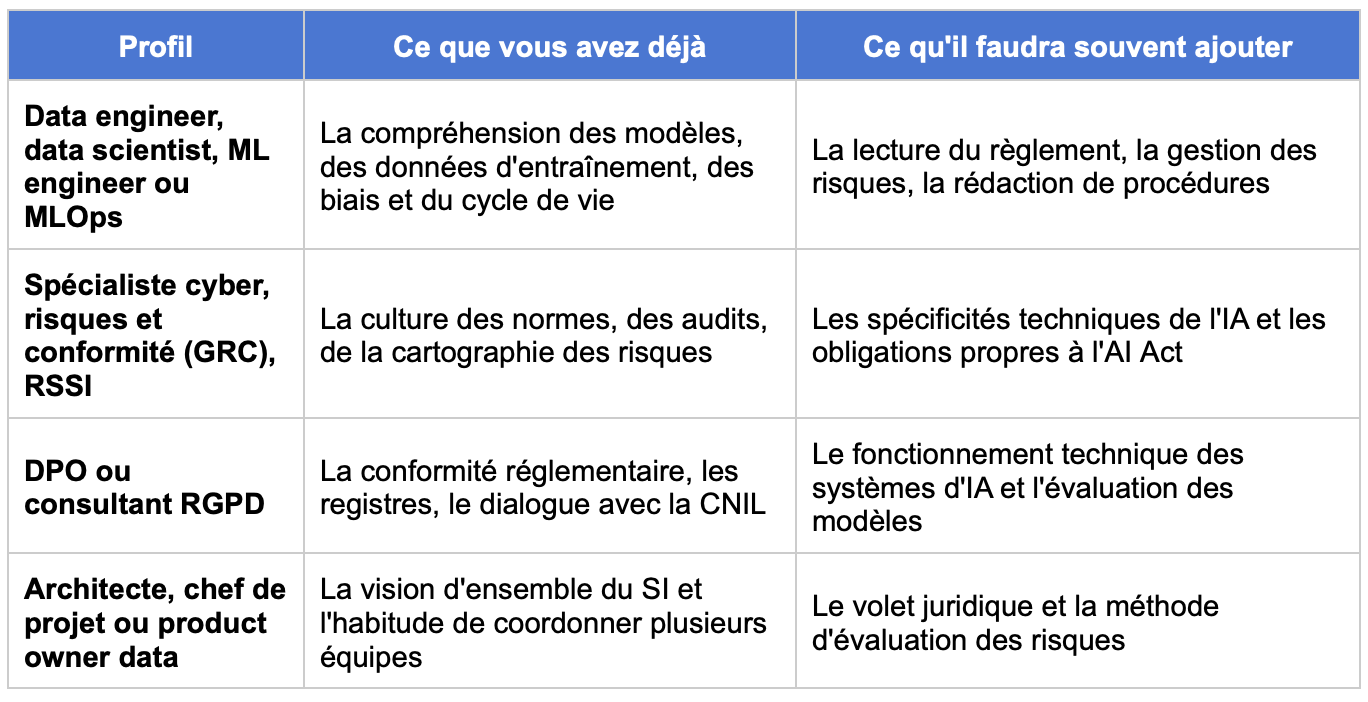
Dans tous les cas, les compétences relationnelles comptent autant que le reste. Le responsable de la gouvernance de l'IA passe une bonne partie de son temps à expliquer, convaincre et arbitrer entre des équipes qui n'ont pas les mêmes priorités ; les métiers veulent aller vite, le juridique veut sécuriser, la DSI veut garder la maîtrise de son architecture.
Savoir parler à chacun dans son propre langage fait souvent la différence !
Salaires et missions freelance : ce que l'on sait
Côté rémunération, le métier est trop récent pour figurer en tant que tel dans les grilles françaises. Cela dit, on peut regarder les métiers voisins. Dans la grille 2027 de Michael Page, un responsable risques et gouvernance en cybersécurité gagne entre 70 000 et 110 000 euros brut fixes par an en Île-de-France, avec une moyenne de 86 500 euros ; les autres régions se situent généralement 5 à 20 % en dessous.
Un poste de gouvernance de l'IA confié à un profil confirmé se situe logiquement dans des ordres de grandeur comparables.
Les freelances ont aussi une carte à jouer. Beaucoup d'entreprises n'ont pas besoin d'un poste à temps plein, mais d'une mission ponctuelle pour démarrer : cartographier les outils d'IA utilisés, classer les risques, rédiger une charte, former les équipes ou préparer un audit. Ce type de mission, de quelques semaines à quelques mois, correspond bien à un profil senior qui a déjà une expérience en data, en cybersécurité ou en conformité.
Comment se lancer ?
Pour des raisons évidentes, il n'existe pas encore de parcours tout tracé, mais on retrouve souvent le même enchaînement chez ceux qui se sont positionnés sur le sujet.
1️⃣ Commencer par le terrain, dans son poste actuel
Le plus simple est souvent de participer aux premiers chantiers de gouvernance de l'IA de son entreprise ou de son client : l'inventaire des outils, la rédaction d'une charte, l'évaluation d'un fournisseur.
C'est une façon plus que concrète de découvrir le métier, sans changer de poste, et de se faire identifier comme la personne qui connaît le sujet.
2️⃣ Acquérir les bases réglementaires
Une bonne connaissance de l'AI Act est indispensable : niveaux de risque, obligations des fournisseurs et des déployeurs, calendrier.
De nombreux organismes proposent des formations courtes centrées sur le règlement, et les lignes directrices publiées par la Commission européenne sont une lecture utile pour comprendre comment les textes s'appliquent en pratique.
3️⃣ Choisir une certification adaptée à son profil
La certification AIGP (Artificial Intelligence Governance Professional) de l'IAPP est spécifiquement dédiée à la gouvernance de l'IA et parle bien aux profils data, juridiques et conformité.
Les certifications liées à la norme ISO/IEC 42001, en version implementer ou auditor, conviennent davantage aux profils issus de la cybersécurité, de la qualité ou de l'audit.
4️⃣ Cibler un premier poste ou une première mission
Les premières opportunités se trouvent souvent dans les grands groupes, les banques, les assureurs et les cabinets de conseil, qui structurent déjà leurs équipes.
Un poste hybride, par exemple en gouvernance des données avec une dimension IA, ou une première mission freelance de cartographie, permettent ensuite d'évoluer vers un rôle dédié.
Métier d'avenir ou effet de mode ?
La question se pose, et la réponse est nuancée. Le report des obligations sur les systèmes à haut risque à fin 2027 donne de l'air aux entreprises, et certaines vont attendre la dernière minute pour s'organiser (comme à l’accoutumée). Dans les petites et moyennes structures, le rôle risque aussi de ne pas devenir un poste à part entière : il sera plutôt confié au DPO, au RSSI ou à l'équipe conformité, comme une « casquette de plus ».
Mais plusieurs éléments plaident pour un métier durable. La formation des équipes et la transparence s'appliquent déjà ; l'usage de l'IA générative progresse très vite dans les entreprises ; les grands groupes recrutent déjà des profils dédiés. Et une fois les obligations sur le haut risque en vigueur, il faudra quelqu'un pour suivre les systèmes dans la durée, pas seulement pour les mettre en conformité une fois. À l'image du DPO après le RGPD, la gouvernance de l'IA a de bonnes chances de devenir une fonction installée… même si son intitulé n'est pas encore stabilisé.
FAQ
L'AI Act oblige-t-il à nommer un responsable de l'IA ?
Non. Le règlement n'impose pas de désigner une personne dédiée, contrairement au RGPD avec le DPO dans certains cas. Il impose en revanche des obligations (formation, transparence, documentation, supervision des systèmes à haut risque) qui nécessitent, en pratique, que quelqu'un pilote le sujet.
Quelle différence avec un DPO ?
Le DPO veille à la protection des données personnelles selon le RGPD. Le responsable de la gouvernance de l'IA s'occupe de l'ensemble des systèmes d'IA, qu'ils traitent ou non des données personnelles, et de leurs risques. Les deux rôles travaillent ensemble, et sont parfois confiés à la même personne.
Faut-il être juriste pour exercer ce métier ?
Non. Les offres recherchent surtout des profils hybrides, souvent ingénieurs ou issus de la data, de la cybersécurité ou de la conformité. Une bonne connaissance du règlement est indispensable, mais elle s'acquiert par la formation et la pratique, en lien avec la direction juridique.
Un développeur est-il concerné par l'AI Act s'il ne vise pas ce métier ?
Oui, dès qu'il conçoit ou intègre des outils d'IA. Depuis août 2026, les utilisateurs d'un chatbot doivent savoir qu'ils échangent avec une IA, et les contenus générés doivent être marqués. Les équipes techniques sont aussi sollicitées pour l'inventaire et la documentation des usages.
👉 Data, cybersécurité, conformité, IA… Les offres et missions publiées sur Free-Work permettent de repérer les postes qui intègrent déjà une dimension gouvernance de l'IA, et de voir quelles compétences les entreprises recherchent.


Commentaire
Connectez-vous ou créez votre compte pour réagir à l’article.